
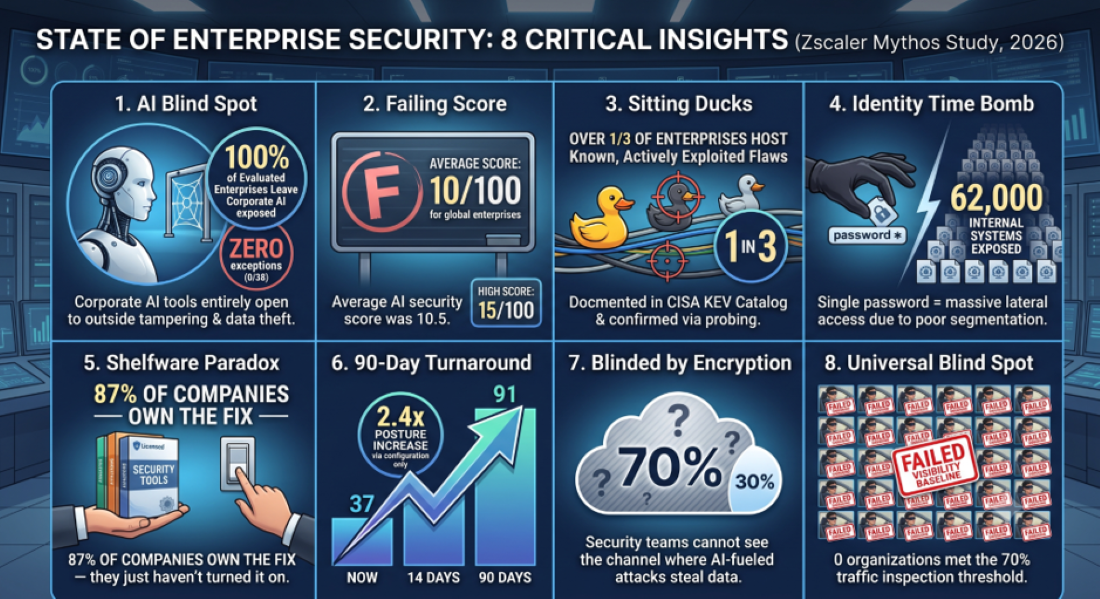
Onbeschermde AI-tools bij bedrijven vormen een groot risico: elk van de 38 internationale ondernemingen die Zscaler onderzocht, gebruikt AI-systemen die cybercriminelen van buitenaf kunnen aanvallen. Het beveiligingsbedrijf geeft de organisaties gemiddeld een score van 10,5 op een schaal van 100. Volgens Zscaler kunnen de meeste bedrijven dit oplossen met tools die ze al betalen.
Chatbots en koppelingen liggen open op internet
De hoogste score in het onderzoek bleef net onder de 15 punten steken. Vooral bedrijfschatbots, Model Context Protocol (MCP)-interfaces en inferentie-API’s blijken vaak via internet bereikbaar. Ze vragen dan niet om authenticatie of identiteitsverificatie. Cybercriminelen vinden zo gemakkelijk een ingang tot bedrijfssystemen.
Volgens Zscaler ligt de oorzaak grotendeels bij het tempo waarmee organisaties generatieve AI invoeren. Bedrijven zijn bang achter te raken bij concurrenten. Daardoor komen AI-tools soms buiten het zicht van de IT-afdeling in gebruik, zonder goede beveiliging en met directe toegang tot kritieke systemen en data.
Eén gestolen wachtwoord opent duizenden systemen
Een derde van de onderzochte bedrijven (33 procent) had last van bekende kwetsbaarheden die openbaar toegankelijk waren. Criminelen maakten hier op dat moment actief misbruik van, en de kwetsbaarheden stonden op de officiële lijst van de Amerikaanse cyberdienst CISA. De onderzoekers troffen in totaal meer dan 1.200 kwetsbare systemen aan.
Eén gestolen wachtwoord kan in extreme gevallen toegang geven tot meer dan 62.000 interne applicaties en systemen. Accounts met toegang tot tienduizenden systemen blijken eerder regel dan uitzondering. Zscaler wijt die enorme reikwijdte vooral aan gebrekkige interne segmentatie.
Albert Kramer, Manager Solutions Consulting Benelux bij Zscaler, wijst op het verschil in tempo. AI doet volgens hem in een ongekend tempo zijn intrede, terwijl beveiliging niet even snel meegroeit. Veel bedrijven laten hun AI-tools daardoor onbeheerd. Kramer vindt dat AI-governance en beveiliging vanaf het begin prioriteit moeten krijgen, en niet pas na een beveiligingslek.
Beveiligingsscore verhogen zonder extra budget
De onderzoekers zoeken de oorzaak niet alleen in de techniek. Vooral ontbreekt het volgens hen aan governanceprocessen en identiteitsverificatie die bij de nieuwe situatie passen. Daarnaast zetten bedrijven AI nog te weinig defensief in. Traditionele beveiliging schiet tekort tegen moderne, autonome AI-tools die systemen razendsnel scannen en misbruiken.
Opvallend genoeg hebben 87 procent van de organisaties de tools al om de meest kritieke lekken te dichten. CIO’s hoeven daarvoor volgens Zscaler niet bij de board aan te kloppen voor extra geld. Van de 38 bedrijven kunnen er 33 de gevaarlijkste kwetsbaarheden volledig dichten zonder extra uitgaven aan softwarelicenties.
De winst zit in het goed activeren en instellen van bestaande software. Bij 37 procent van de bedrijven stond beveiliging tegen datalekken, Data Loss Prevention (DLP), nauwelijks aan. Bij 68 procent gebruikte het bedrijf geavanceerde misleidingstools helemaal niet, terwijl het er wel voor betaalde. Door die tools te activeren kan 87 procent van de bedrijven de score binnen 90 dagen optrekken naar 91, tegenover een gemiddelde totale score van 37.
Zo meet het onderzoek de beveiliging
De beveiligingsscore combineert vijf gewogen verdedigingsstrategieën. Ze meten hoe weerbaar een organisatie is tegen een tegenstander van het type Mythos. Zscaler omschrijft dat als een geavanceerd AI-model dat op machinesnelheid werkt en zelfstandig systemen verkent, misbruikt en zich door een netwerk beweegt.
Kernfeiten
- Alle 38 internationale ondernemingen die Zscaler onderzocht, gebruiken AI-systemen die cybercriminelen van buitenaf kunnen aanvallen. De gemiddelde beveiligingsscore is 10,5 op een schaal van 100.
- Bij 33 procent van de onderzochte bedrijven waren bekende kwetsbaarheden openbaar toegankelijk. Die stonden op de lijst van de Amerikaanse cyberdienst CISA, en er werd actief misbruik van gemaakt. In totaal vond Zscaler meer dan 1.200 kwetsbare systemen.
- Eén gestolen wachtwoord kan in extreme gevallen toegang geven tot meer dan 62.000 interne applicaties en systemen.
- Van de 38 bedrijven kunnen er 33 de gevaarlijkste kwetsbaarheden volledig dichten zonder extra uitgaven aan softwarelicenties.
- Door bestaande tools te activeren kan 87 procent van de bedrijven de score binnen 90 dagen optrekken naar 91, tegenover een gemiddelde totale score van 37.
Veelgestelde vragen
Hoeveel bedrijven onderzocht Zscaler en wat was de gemiddelde beveiligingsscore voor AI-tools?
Zscaler onderzocht 38 internationale ondernemingen en gaf hen gemiddeld een score van 10,5 op een schaal van 100. De hoogste score bleef net onder de 15 punten.
Hoeveel bedrijven kunnen hun grootste AI-beveiligingslekken dichten zonder extra softwarelicenties?
Van de 38 door Zscaler onderzochte bedrijven kunnen er 33 de gevaarlijkste kwetsbaarheden volledig dichten zonder extra uitgaven aan softwarelicenties. De winst zit volgens Zscaler in het goed activeren en instellen van software die ze al hebben.
Hoe meet Zscaler de beveiligingsscore van bedrijven?
De beveiligingsscore in het Zscaler-onderzoek combineert vijf gewogen verdedigingsstrategieën. Ze meten hoe weerbaar een organisatie is tegen een tegenstander van het type Mythos, een geavanceerd AI-model dat op machinesnelheid werkt en zelfstandig systemen verkent, misbruikt en zich door een netwerk beweegt.